


NIS2 kiberbiztonság képzések a Kvalikonnál
Mi a NIS2 célja?
A NIS2 (EU 2022/2555 irányelv) célja, hogy növelje az Európai Unióban működő szervezetek kiberbiztonsági ellenálló képességét. Magyarországon az előírásokat elsősorban a 2024. évi LXIX. törvény és a kapcsolódó végrehajtási rendeletek ültetik át a gyakorlatba.
A szabályozás már nem kizárólag informatikai kérdésként kezeli a kiberbiztonságot, hanem vezetői felelősségként is. A szervezeteknek nemcsak megfelelő technikai védelmet kell kialakítaniuk, hanem bizonyítaniuk kell, hogy a vezetők és a kijelölt szakemberek rendelkeznek a szükséges ismeretekkel.
Kik tartoznak a NIS2 hatálya alá?
A szabályozás azon közepes és nagy szervezetekre vonatkozik, amelyek meghatározott ágazatokban működnek, illetve egyes esetekben mérettől függetlenül is kiemelt jelentőségű szolgáltatást nyújtanak.
Jellemzően ide tartoznak:
Kritikus infrastruktúrák
• energetika
• villamos energia
• földgáz
• távhő
• víziközművek
Közlekedés
• légi közlekedés
• vasút
• közút
• kikötők
Egészségügy
• kórházak
• laboratóriumok
• egészségügyi szolgáltatók
Digitális szolgáltatók
• felhőszolgáltatók
• adatközpontok
• internetes infrastruktúra
• DNS szolgáltatók
• elektronikus hírközlési szolgáltatók
Pénzügyi szektor
• bankok
• biztosítók
• pénzügyi infrastruktúrák
Ipar és gyártás
különösen:
• elektronikai gyártás
• gépipar
• autóipari beszállítók
• vegyipar
• gyógyszeripar
• kritikus termékek gyártása
Egyéb ágazatok
• élelmiszeripar
• postai és futárszolgáltatások
• hulladékgazdálkodás
• kutatási szervezetek
• államigazgatás meghatározott szervei
Kiket érint a szervezeten belül?
A jogszabály több szerepkör számára is konkrét kötelezettségeket ír elő. Ide tartoznak:
• ügyvezetők
• vezérigazgatók
• felsővezetők
• igazgatók
• Információbiztonsági Felelősök (IBF)
• a kiberbiztonsági megfelelőségért felelős szakemberek
Milyen fontos határidők voltak?
A hazai bevezetés több lépcsőben történt. Már teljesített fontos mérföldkövek
✔ NIS2 hatály alá tartozó szervezetek azonosítása
✔ Nyilvántartásba vételi kötelezettség
✔ Információbiztonsági Felelős kijelölése (ahol szükséges)
✔ Kiberbiztonsági intézkedések megkezdése
✔ Kockázatelemzés elindítása
✔ Biztonsági szabályzatok elkészítése
Milyen feladatok következnek?
A megfelelőség nem egyszeri projekt. A szervezeteknek folyamatosan biztosítaniuk kell:
• a kockázatkezelési rendszer működését;
• az incidenskezelési folyamatokat;
• a beszállítói kockázatok kezelését;
• a dokumentáció naprakészen tartását;
• a vezetői felelősség igazolását;
• az auditokra való felkészülést;
• az előírt képzések teljesítését;
• az ismétlődő továbbképzéseket.
Miért váltak különösen fontossá a képzések?
A jogszabály már nem elegendőnek tekinti egy informatikai osztály működését. A vezetőknek bizonyítható módon érteniük kell:
• saját felelősségüket,
• a kiberbiztonsági kockázatokat,
• a döntéseik következményeit,
• az incidensek kezelését,
• valamint a megfelelőségi kötelezettségeket.
Ezért több szerepkör számára a képzés már jogszabályi kötelezettség.
Hogyan segíti a Kvalikon a megfelelést?
A Kvalikon a három képzést nem különálló tanfolyamként, hanem egy NIS2 Megfelelőségi Képzési Programként kínálja, amely a szervezet különböző szerepköreihez igazodik.
A program három egymásra épülő képzési elemből áll:
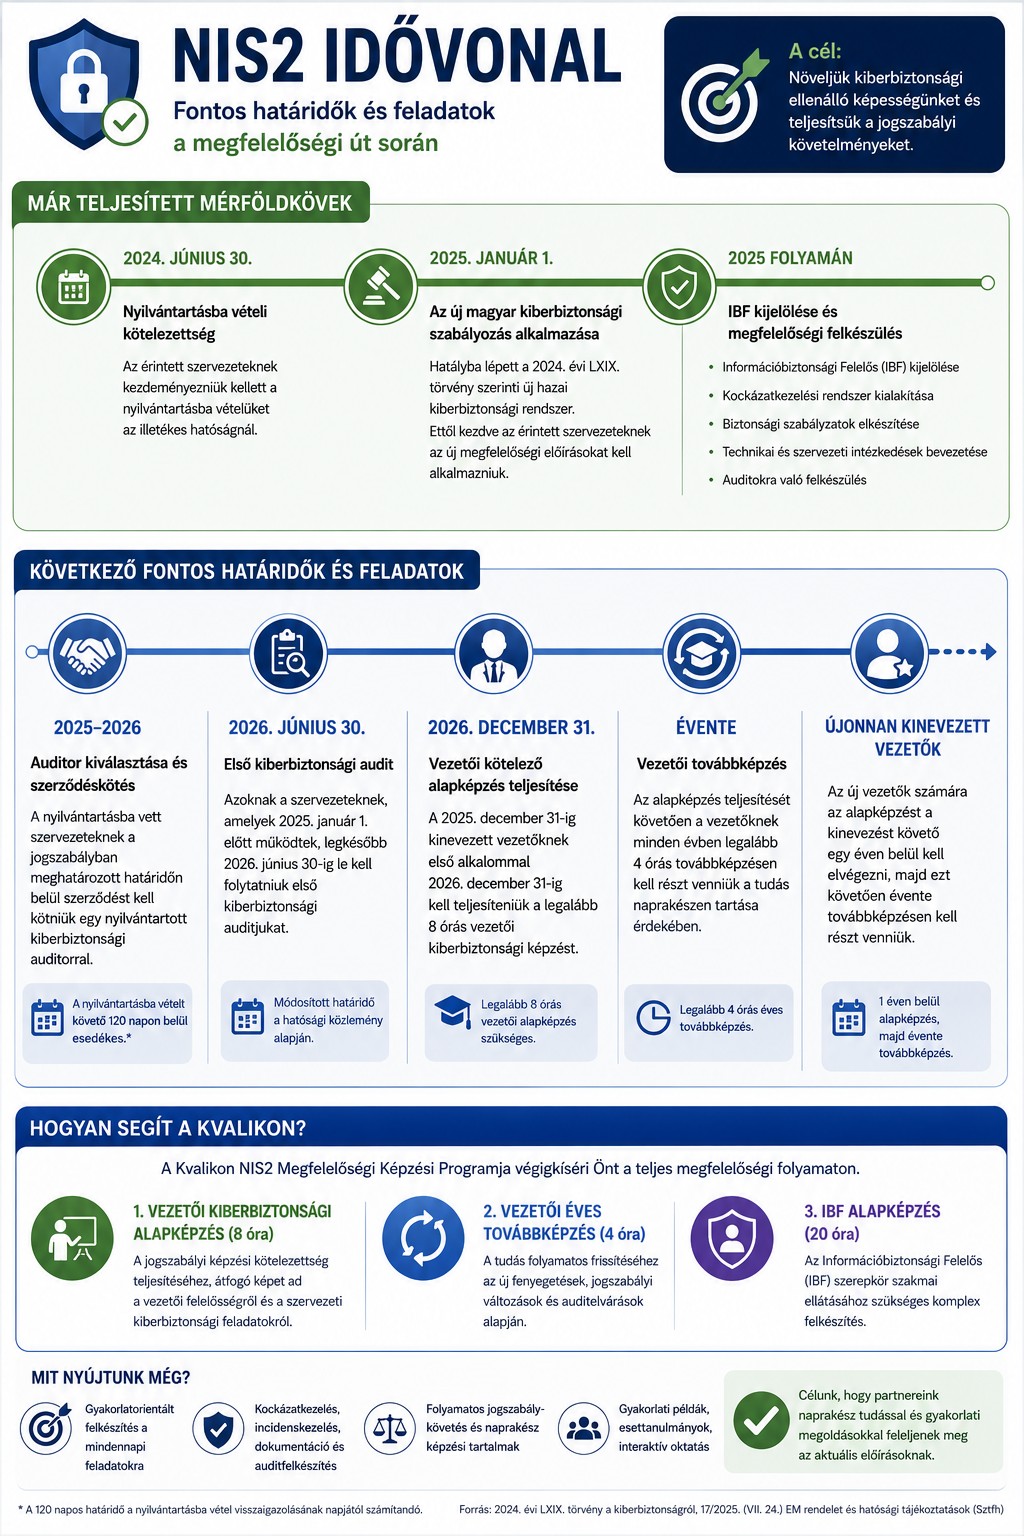
1. Vezetői kiberbiztonsági alapképzés (8 óra)
Segít a vezetők számára teljesíteni a jogszabályban előírt képzési kötelezettséget, miközben átfogó képet ad a vezetői felelősségről és a szervezeti kiberbiztonsági feladatokról.
2. Vezetői éves továbbképzés (4 óra)
Biztosítja a tudás folyamatos frissítését az új fenyegetések, jogszabályi változások és auditelvárások alapján.
3. Információbiztonsági Felelős (IBF) alapképzés (20 óra)
Komplex szakmai felkészítést nyújt azok számára, akik a szervezet információbiztonsági megfelelőségéért felelnek.
Mit kapnak a résztvevők?
A képzések nem kizárólag a jogszabály ismertetésére épülnek. A résztvevők gyakorlati példákon keresztül sajátítják el:
• a megfelelőségi követelményeket;
• a vezetői döntések szerepét;
• a kockázatkezelést;
• az incidenskezelést;
• a szükséges dokumentáció kialakítását;
• a hatósági auditokra való felkészülést.
A cél, hogy a megszerzett ismeretek a mindennapi működésben is közvetlenül alkalmazhatók legyenek, és valódi támogatást nyújtsanak a szervezet NIS2 megfelelőségének fenntartásában.
Fontos NIS2 határidők
✔ Már teljesített mérföldkövek
2024. június 30. / Nyilvántartásba vételi kötelezettség
Az érintett szervezeteknek kezdeményezniük kellett a nyilvántartásba vételüket az illetékes hatóságnál.
↓
2025. január 1. / Az új magyar kiberbiztonsági szabályozás alkalmazása
Hatályba lépett a 2024. évi LXIX. törvény szerinti új hazai kiberbiztonsági rendszer, amely a NIS2 követelményeinek végrehajtását szabályozza. Ettől kezdve az érintett szervezeteknek az új megfelelőségi előírásokat kell alkalmazniuk.
↓
2025 folyamán / IBF kijelölése és megfelelőségi felkészülés
A szervezetek megkezdték
• az Információbiztonsági Felelős (IBF) kijelölését,
• a kockázatkezelési rendszer kialakítását,
• a biztonsági szabályzatok elkészítését,
• a technikai és szervezeti intézkedések bevezetését,
• az auditokra való felkészülést.
↓
2025–2026 / Auditor kiválasztása és szerződéskötés
A nyilvántartásba vett szervezeteknek a jogszabályban meghatározott határidőn belül szerződést kell kötniük egy nyilvántartott kiberbiztonsági auditorral. A jelenlegi szabályozás szerint ez jellemzően a nyilvántartásba vételt követő 120 napon belül esedékes.
↓
2026. június 30. / Első kiberbiztonsági audit
Azoknak a szervezeteknek, amelyek 2025. január 1. előtt működtek, legkésőbb 2026. június 30-ig le kell folytatniuk első kiberbiztonsági auditjukat (a módosított határidő szerint).
↓
2026. december 31. / Vezetői kötelező alapképzés teljesítése
A 2025. december 31-ig kinevezett vezetőknek első alkalommal 2026. december 31-ig kell teljesíteniük a legalább 8 órás vezetői kiberbiztonsági képzést.
↓
Évente / Vezetői továbbképzés
Az alapképzés teljesítését követően a vezetőknek minden évben legalább 4 órás továbbképzésen kell részt venniük a tudás naprakészen tartása érdekében.
↓
Újonnan kinevezett vezetők
Az új vezetők számára a jogszabály szerint az alapképzést a kinevezést követő egy éven belül kell elvégezni, majd ezt követően évente továbbképzésen kell részt venniük.
Képzéseink
- BCM - Üzletmenet-folytonosság menedzsment - 2026. Szeptember 10-11 és 2026. November 5-6
- JIT - KANBAN képzés - 2026. Szeptember 9-10-11 és 2026. November 4-5, 6
- Kockázatmenedzsment képzés - 2026. Szeptember 10-11 és 2026. November 5-6
- Folyamat-kontrolling - 2026. Szeptember 14-15 és 2026. November 9-10
- Hoshin Kanri képzés - 2026. Szeptember 14-15 és 2026. November 9-10
- Projektmenedzsment képzés - 2026. Szeptember 14-15-16 és 2026. November 25-26-27
- Six Sigma Green Belt képzés - 2026. Szeptember 14-15, 21-22, 28-29 és 2026. November 5-6, 12-13, 19-20
- 5S - TPM - SMED - LEAN menedzsment a gépeken - 2026. Szeptember 15, 21-22 és 2026. November 10, 19-20
- KIR (ISO 14001) belső auditor továbbképzés - 0,5 nap - 2026. Szeptember 16 és 2026. November 11
- LEAN alapképzés - 2026. Szeptember 15, 21; Október 1 és 2026. November 10, 19, 23
- LEAN Black Belt - 2026. Szeptember 15-16, 23, 25, 29-30 és 2026. November 10-11, 18, 23-24, 30
- LEAN Management képzés - 2026. Szeptember 15-16, 21-22; Október 1-2 és 2026. November 10-11, 19-20, 23-24
- LEAN Quality képzés - 2026. Szeptember 15, 21-22; Október 1 és 2026. November 10, 19-20, 23
- LOTO tréning - 2026. Szeptember 15 és 2026. December 12
- LEAN a logisztikában - 2026. Szeptember 15-16, 21-22 és 2026. November 10-11, 19-20
- Value Stream Management képzés - 2026. Szeptember 15-16, 23 és 2026. November 10-11, 17
- KIR (ISO 14001) belső auditor képzés - 2026. Szeptember 16-17 és 2026. November 11-12
- Digitális transzformáció képzés - 2026. Szeptember 17-18 és 2026. November 19-20
- Vezetői képzés - Készségfejlesztés modul (A) - 2026. Szeptember 17-18 és 2026. November 2-3
- 5S képzés - 2026. Szeptember 21 és 2026. Október 1 és 2026. November 19
- AIAG Core Tools alapok képzés - 2026. Szeptember 21-22-23 és 2026. November 23-24-25
- NPI Projektmérnök képzés - 2026. Szeptember 21-22, 28-29 és 2026. November 16-17, 23-24
- Teljesítményértékelés képzés - 2026. Szeptember 21-22 és 2026. November 12-13
- TPM MASTER képzés - 2026. Szeptember 21-22; Október 1-2 és 2026. November 19-20, 23-24
- AI stratégia képzés - 2026. Szeptember 23-24 és 2026. Október 15-16 és 2026. November 2-3
- Időgazdálkodás képzés - 2026. Szeptember 23-24 és 2026. December 7-8
- Agilis projektmenedzsment - 2026. Szeptember 24-25; Október 2 és 2026. November 11-12-13
- FMEA képzés - (AIAG-core tools A modul) - 2026. Szeptember 24-25 és 2026. November 9-10
- Vezetői képzés - Rendszerek építése, irányítás modul (B) - 2026. Szeptember 24-25 és 2026. November 9-10
- CP (AIAG-core tools E modul) - 2026. Szeptember 28 és 2026. November 26
- IBIR (ISO 27001) belső auditor képzés - 2026. Szeptember 28-29-30 és 2026. December 14-15-16
- LEAN tréner képzés - 2026. Szeptember 28-29; Október 6-7, 13 és 2026. November 16-17, 25-26; December 2
- LEAN Vezetés - LEAN Coaching képzés - 2026. Szeptember 29-30; Október 6 és 2026. November 16-17, 23
- Művezető képzés - 2026. Szeptember 28-29; Október 5-6 és 2026. December 3-4, 10-11
- Train the trainer képzés - 2026. Szeptember 28-29; Október 5 és 2026. November 16-17-18
- TWI (front line leader) képzés - 2026. Szeptember 28-29 és 2026. December 3-4
- Változásmenedzsment - 2026. Szeptember 28-29 és 2026. November 16-17
- 8D (AIAG-core tools D modul) - 2026. Szeptember 29-30 és 2026. November 11-12
- KAIZEN Menedzser képzés - 2026. Szeptember 30; Október 1, 6-7, 13-14 és 2026. November 18-19, 25-26; December 2-3
- 5S képzés - 2026. Szeptember 21 és 2026. Október 1 és 2026. November 19
- 5S auditor képzés - 2026. Október 1-2 és 2026. November 19-20
- Folyamatmérnök képzés - 2026. Október 1-2, 8-9, 15-16 és 2026. November 26-27; December 3-4, 10-11
- Vezetői képzés - Emberek vezetése modul (C) - 2026. Október 1-2 és 2026. November 16-17
- Vevőközpontú menedzsment képzés - 2026. Október 3-4
- Lean Office képzés - 2026. Szeptember 30; Október 1, 6-7, 13 és 2026. November 18-19, 25-26; December 2
- EIR (ISO 50001) belső auditor képzés - 2026. Október 5-6 és 2026. December 7-8
- KAIZEN rendszer képzés - 2026. Október 6-7, 13 és 2026. November 25-26; December 2
- Munkavédelmi képzés - 2026. Október 6 és 2026. December 4
- Benchmarking képzés - 2026. Október 7
- MEBIR (ISO 45001) belső auditor képzés - 2026. Október 7-8 és 2026. December 9-10
- Problémamegoldás képzés - 2026. Október 6-7 és 2026. November 25-26
- Ipar 4.0 - 2026. Október 8-9 és 2026. November 30; December 1
- Vezetői képzés - Kommunikáció és változáskezelés modul (D) - 2026. Október 8-9 és 2026. November 23-24
- Folyamatmenedzsment képzés (EOQ MNB - KVALIKON) - 2026. Október 12-13, 19-20, 26-27 és 2026. November 2-3, 9-10, 16-17
- Mérőeszköz felügyelő - 2026. Október 12-13 és 2026. December 16-17
- MSA (AIAG-core tools B modul) - 2026. Október 12-13 és 2026. December 14-15
- Teljesítménymenedzsment képzés - 2026. Október 12-13-14 és 2026. December 9-10-11
- AI stratégia képzés - 2026. Szeptember 23-24 és 2026. Október 15-16 és 2026. November 2-3
- SPC (AIAG-Core Tools C modul) - 2026. Október 14-15 és 2026. December 16-17
- Tárgyalástechnika - 2026. Október 15-16 és 2026. December 2-3
- 72. BEST PRACTICE FÓRUM - SUZUKI - 2026. Október 16
- Művezető mester képzés (II) - 2026. Október 26-27; November 2-3
- NIS2 kötelezett szervezetek vezetőinek kiberbiztonsági alapképzése - 1 nap - 2026. Október 26
- NIS2 kötelezett szervezetek információbiztonsági felelőseinek (IBF) kiberbiztonsági alapképzése - 2,5 nap - 2026. Október 27-28-29
- Vezetői kommunikáció és konfliktuskezelés képzés - 2026. Október 29-30
- Termékbiztonsági megbízott - 2026. Október 29-30
- AI stratégia képzés - 2026. Szeptember 23-24 és 2026. Október 15-16 és 2026. November 2-3
- Folyamatmenedzsment képzés (EOQ MNB - KVALIKON) - 2026. Október 12-13, 19-20, 26-27 és 2026. November 2-3, 9-10, 16-17
- IATF 16949 belső auditor képzés - 2026. November 2-3, 4
- Vezetői képzés - Készségfejlesztés modul (A) - 2026. Szeptember 17-18 és 2026. November 2-3
- BCM - Üzletmenet-folytonosság menedzsment - 2026. Szeptember 10-11 és 2026. November 5-6
- JIT - KANBAN képzés - 2026. Szeptember 9-10-11 és 2026. November 4-5, 6
- LEAN FÓRUM Folyamatfejlesztési Konferencia - 2026. November 6
- Six Sigma Black Belt képzés - 2026. November 5-6, 12-13, 19-20, 26-27; December 4
- Folyamatautomatizálás képzés - 2026. November 5-6
- Kockázatmenedzsment képzés - 2026. Szeptember 10-11 és 2026. November 5-6
- Six Sigma Green Belt képzés - 2026. Szeptember 14-15, 21-22, 28-29 és 2026. November 5-6, 12-13, 19-20
- Időgazdálkodás képzés - 2026. Szeptember 23-24 és 2026. December 7-8
- FMEA képzés - (AIAG-core tools A modul) - 2026. Szeptember 24-25 és 2026. November 9-10
- Folyamat-kontrolling - 2026. Szeptember 14-15 és 2026. November 9-10
- Hoshin Kanri képzés - 2026. Szeptember 14-15 és 2026. November 9-10
- MIR (ISO 9001) belső auditor képzés - 2026. November 9-10
- Vezetői képzés - Rendszerek építése, irányítás modul (B) - 2026. Szeptember 24-25 és 2026. November 9-10
- 5S - TPM - SMED - LEAN menedzsment a gépeken - 2026. Szeptember 15, 21-22 és 2026. November 10, 19-20
- KIR (ISO 14001) belső auditor továbbképzés - 0,5 nap - 2026. Szeptember 16 és 2026. November 11
- LEAN alapképzés - 2026. Szeptember 15, 21; Október 1 és 2026. November 10, 19, 23
- LEAN Black Belt - 2026. Szeptember 15-16, 23, 25, 29-30 és 2026. November 10-11, 18, 23-24, 30
- LEAN Management képzés - 2026. Szeptember 15-16, 21-22; Október 1-2 és 2026. November 10-11, 19-20, 23-24
- LEAN Quality képzés - 2026. Szeptember 15, 21-22; Október 1 és 2026. November 10, 19-20, 23
- LEAN a logisztikában - 2026. Szeptember 15-16, 21-22 és 2026. November 10-11, 19-20
- Value Stream Management képzés - 2026. Szeptember 15-16, 23 és 2026. November 10-11, 17
- 8D (AIAG-core tools D modul) - 2026. Szeptember 29-30 és 2026. November 11-12
- Agilis projektmenedzsment - 2026. Szeptember 24-25; Október 2 és 2026. November 11-12-13
- KIR (ISO 14001) belső auditor képzés - 2026. Szeptember 16-17 és 2026. November 11-12
- Teljesítményértékelés képzés - 2026. Szeptember 21-22 és 2026. November 12-13
- LEAN tréner képzés - 2026. Szeptember 28-29; Október 6-7, 13 és 2026. November 16-17, 25-26; December 2
- LEAN Vezetés - LEAN Coaching képzés - 2026. Szeptember 29-30; Október 6 és 2026. November 16-17, 23
- Minőségtechnikák képzés - 2026. November 16-17-18
- NPI Projektmérnök képzés - 2026. Szeptember 21-22, 28-29 és 2026. November 16-17, 23-24
- TPM MASTER képzés - 2026. Szeptember 21-22; Október 1-2 és 2026. November 19-20, 23-24
- Train the trainer képzés - 2026. Szeptember 28-29; Október 5 és 2026. November 16-17-18
- Változásmenedzsment - 2026. Szeptember 28-29 és 2026. November 16-17
- Vezetői képzés - Emberek vezetése modul (C) - 2026. Október 1-2 és 2026. November 16-17
- KAIZEN Menedzser képzés - 2026. Szeptember 30; Október 1, 6-7, 13-14 és 2026. November 18-19, 25-26; December 2-3
- Lean Office képzés - 2026. Szeptember 30; Október 1, 6-7, 13 és 2026. November 18-19, 25-26; December 2
- 5S képzés - 2026. Szeptember 21 és 2026. Október 1 és 2026. November 19
- 5S auditor képzés - 2026. Október 1-2 és 2026. November 19-20
- Digitális transzformáció képzés - 2026. Szeptember 17-18 és 2026. November 19-20
- AIAG Core Tools alapok képzés - 2026. Szeptember 21-22-23 és 2026. November 23-24-25
- Minőségellenőr képzés - 2026. November 23-24-25
- Vezetői képzés - Kommunikáció és változáskezelés modul (D) - 2026. Október 8-9 és 2026. November 23-24
- KAIZEN rendszer képzés - 2026. Október 6-7, 13 és 2026. November 25-26; December 2
- Problémamegoldás képzés - 2026. Október 6-7 és 2026. November 25-26
- Projektmenedzsment képzés - 2026. Szeptember 14-15-16 és 2026. November 25-26-27
- CP (AIAG-core tools E modul) - 2026. Szeptember 28 és 2026. November 26
- Folyamatmérnök képzés - 2026. Október 1-2, 8-9, 15-16 és 2026. November 26-27; December 3-4, 10-11
- Ipar 4.0 - 2026. Október 8-9 és 2026. November 30; December 1
- VDA 6.3. Folyamatauditor képzés - 2026. December 1-2, 3
- Tárgyalástechnika - 2026. Október 15-16 és 2026. December 2-3
- Művezető képzés - 2026. Szeptember 28-29; Október 5-6 és 2026. December 3-4, 10-11
- TWI (front line leader) képzés - 2026. Szeptember 28-29 és 2026. December 3-4
- Munkavédelmi képzés - 2026. Október 6 és 2026. December 4
- VDA 6.5 Termékauditor képzés - 2026. December 4
- EIR (ISO 50001) belső auditor képzés - 2026. Október 5-6 és 2026. December 7-8
- MEBIR (ISO 45001) belső auditor képzés - 2026. Október 7-8 és 2026. December 9-10
- Teljesítménymenedzsment képzés - 2026. Október 12-13-14 és 2026. December 9-10-11
- LOTO tréning - 2026. Szeptember 15 és 2026. December 12
- IBIR (ISO 27001) belső auditor képzés - 2026. Szeptember 28-29-30 és 2026. December 14-15-16
- MSA (AIAG-core tools B modul) - 2026. Október 12-13 és 2026. December 14-15
- Mérőeszköz felügyelő - 2026. Október 12-13 és 2026. December 16-17
- SPC (AIAG-Core Tools C modul) - 2026. Október 14-15 és 2026. December 16-17